Netzwerksicherheit für KMU
Network Security beginnt bei einer richtig konfigurierten Firewall, aber damit ist es nicht getan. DATACREW plant, installiert und betreut die Netzwerksicherheit von Unternehmen in Oberösterreich. Dazu gehören der Internetzugang, segmentierte Netze, sicherer Fernzugriff und die laufende Überwachung aus unserem Sicherheits-Leitstand in Buchkirchen. Was dort zusammenläuft, zeigt das Video in zweieinhalb Minuten.
So überwacht DATACREW Ihre Firewall
Wer schaut hin, was Ihre Firewall jeden Tag abwehrt? Das Video zeigt unseren Sicherheits-Leitstand in Buchkirchen und was dort zusammenläuft.
Firewall mit Konzept
Das Regelwerk erlaubt nur, was nötig ist. Die Schutzfunktionen sind aktiviert, die Firmware ist aktuell, und alles ist dokumentiert.
Sicherer Fernzugriff
VPN für Homeoffice, Außendienst und Niederlassungen, abgesichert mit Mehr-Faktor-Anmeldung. Offene Ports ins Internet gibt es dafür nicht.
Getrennte Netze
Büro, Produktion, Gäste-WLAN, Telefonie und Kameras laufen in eigenen Segmenten, damit sich ein Vorfall nicht ausbreitet.
Überwachung aus Buchkirchen
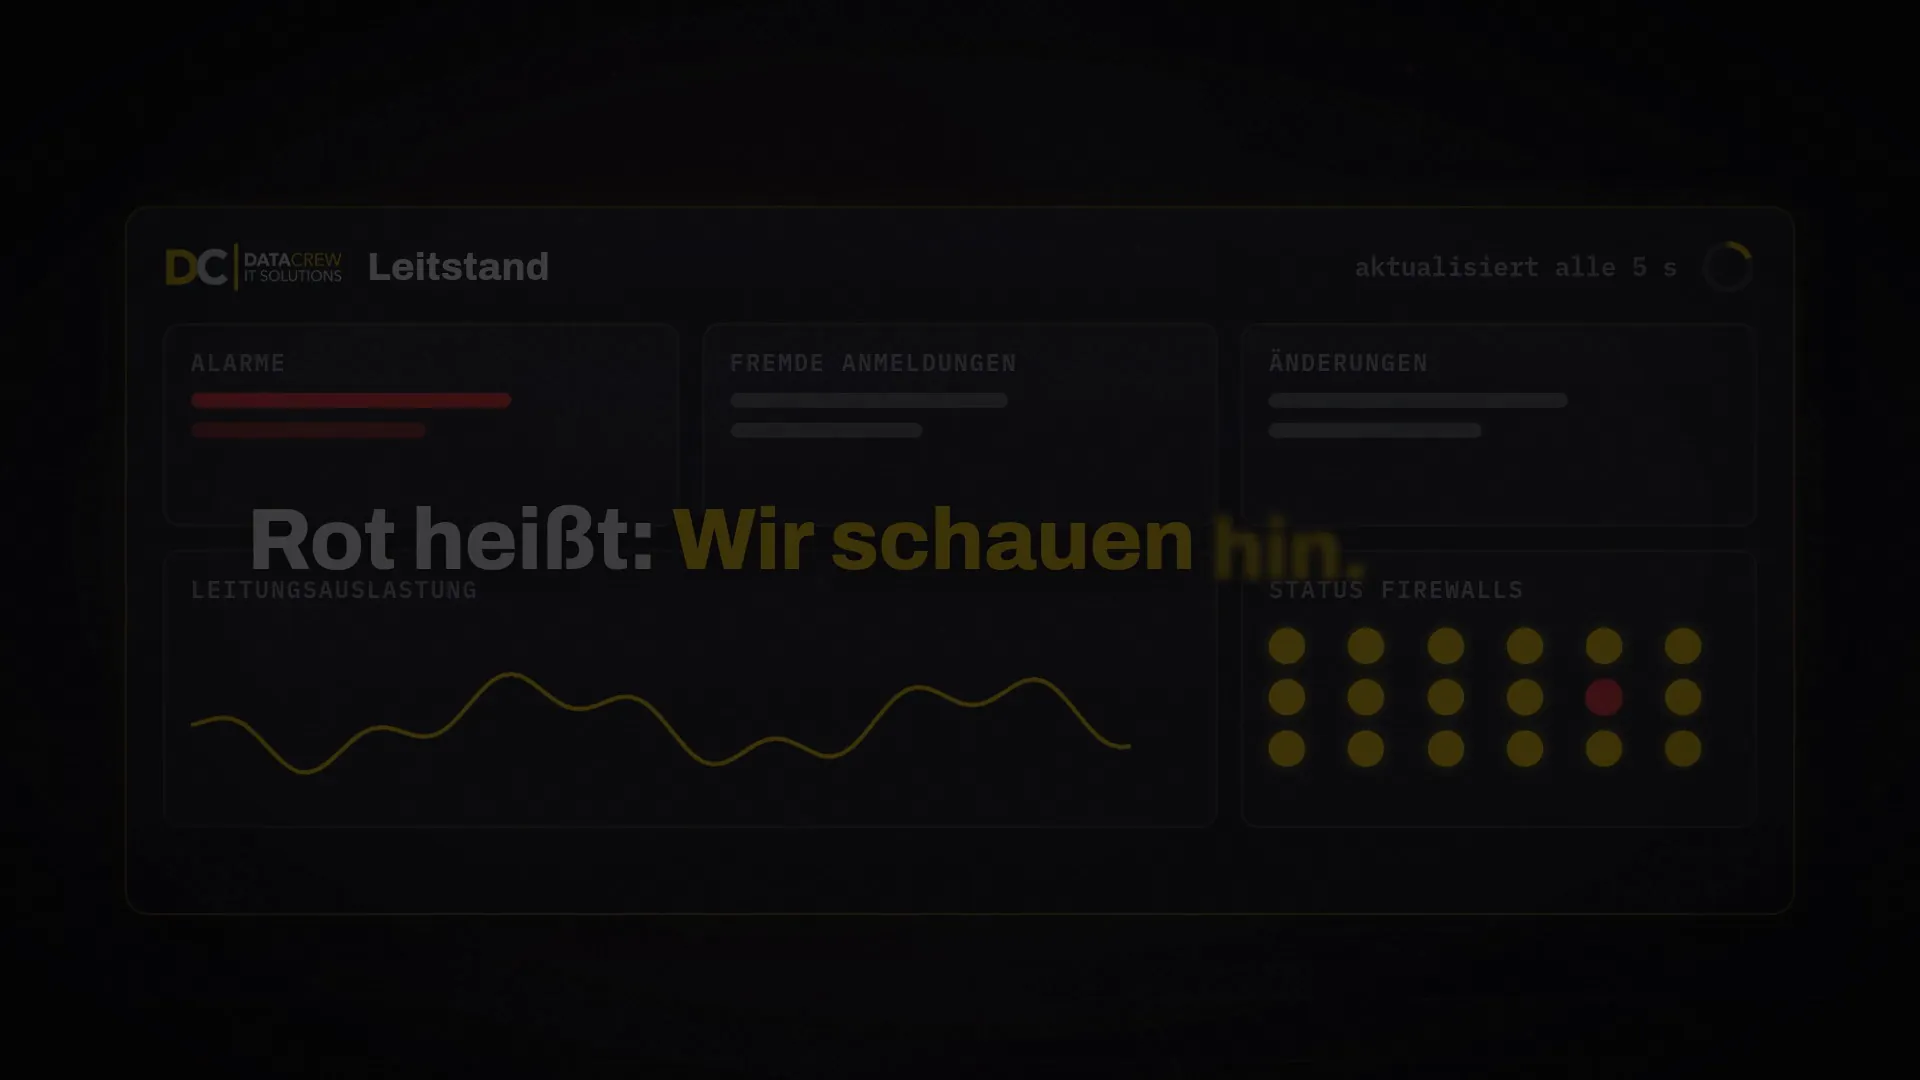
Jede Firewall meldet laufend an unseren Leitstand: Anmeldungen, Änderungen, abgewehrte Zugriffe, VPN. Jede Meldung wird automatisch bewertet. Rot heißt: Wir schauen hin.
Network Security für Unternehmen: was dazugehört
Angreifer suchen sich ihre Ziele selten gezielt aus. Automatisierte Scans klopfen das gesamte Internet nach offenen Fernzugängen, veralteten VPN-Gateways und Standardpasswörtern ab. Einen Produktionsbetrieb im Zentralraum trifft das genauso wie einen Konzern. Network Security heißt für KMU deshalb vor allem: keine unnötigen Türen offen lassen, das Netz im Inneren unterteilen und mitbekommen, wenn etwas Ungewöhnliches passiert. Die Firewall ist dafür das wichtigste Werkzeug. Sie ist aber nur so gut wie ihre Konfiguration und Pflege.
Firewall für Unternehmen: auswählen, konfigurieren, pflegen
Wir wählen die Firewall nach Benutzerzahl, Bandbreite, Standorten und benötigten Funktionen aus. Eingerichtet wird sie nach dem Grundsatz, dass nur erlaubt ist, was gebraucht wird. Dazu gehören ein nachvollziehbares Regelwerk, aktivierte Schutzfunktionen gegen Schadverkehr, Filter für riskante Webinhalte und die Protokollierung wichtiger Ereignisse. Bestehende Firewalls überprüfen wir auf Altlasten. Am häufigsten finden wir Portfreigaben, die niemand mehr braucht, Benutzer ehemaliger Mitarbeiter, abgelaufene Lizenzen und Firmware-Updates, die nie eingespielt wurden.
Typische Schwachstellen und was wir dagegen tun
| Schwachstelle | Maßnahme |
|---|---|
| Remote-Desktop oder Verwaltungsoberflächen direkt aus dem Internet erreichbar | Freigaben schließen, Zugriff nur über VPN mit Mehr-Faktor-Anmeldung |
| Alle Geräte in einem einzigen Netz | Segmentierung in Büro, Server, Produktion, Gäste, Telefonie und IoT |
| Gäste-WLAN mit Zugriff auf interne Systeme | Eigenes, isoliertes Gästenetz mit getrenntem Schlüssel |
| Veraltete Firmware auf Firewall, Switches und Access-Points | Geregelter Updateprozess im Rahmen der Wartung |
| Niemand sieht die Protokolle an | Überwachung aus unserem Leitstand in Buchkirchen mit automatischer Bewertung jeder Meldung |
Eine ausführlichere Übersicht finden Sie im Beitrag Die 7 häufigsten Schwachstellen im Unternehmensnetzwerk.
Firewall-Überwachung: wer schaut hin, was abgewehrt wird?
Jede Firma hat eine Firewall. Sie wehrt jeden Tag hunderte Zugriffe aus dem Internet ab. Aber wer schaut hin, was sie abwehrt? Wer merkt, wenn sich nachts jemand an der Firewall anmeldet? Und wer weiß, ob die Einstellungen vom letzten Jahr heute noch sicher sind? Darum verbinden wir die Firewalls unserer Kunden über verschlüsselte Tunnel mit einem zentralen Sicherheits-Leitstand in Buchkirchen. Jede Firewall meldet laufend, was an ihr passiert: Anmeldungen, Änderungen, abgewehrte Zugriffe, VPN-Verbindungen und die Auslastung der Internetleitung. Dabei fließen nur Protokolldaten, keine Inhalte.
Unsere Regeln bewerten jede Meldung automatisch. Eine Anmeldung von einer fremden Adresse, mehrere Fehlversuche hintereinander, eine geänderte Firewall-Regel, ein Portscan, ein fehlgeschlagener VPN-Zugang. Meldet sich eine Firewall länger nicht, ist auch das ein Alarm. Jeder Alarm zeigt sofort, welcher Kunde und welche Firewall betroffen ist. Alles läuft auf einem Bildschirm im DATACREW-Büro zusammen, aktualisiert alle fünf Sekunden. Rot heißt: Wir schauen hin, sofort.
Jede Nacht sichern wir außerdem die komplette Konfiguration jeder Firewall und legen sie versioniert ab. Jede Änderung ist nachvollziehbar: wer, wann, was. Ein Prüfskript vergleicht die Einstellungen mit unserem Sicherheitsstandard und meldet Abweichungen. Eine fehlerhafte Änderung setzen wir auf den letzten guten Stand zurück. Die Firewalls liefern auch Verkehrsdaten, so sehen wir die Auslastung jeder Internetleitung in Echtzeit und erkennen, wenn ein einzelner Rechner plötzlich große Datenmengen ins Internet schickt oder eine Leitung dauerhaft am Limit läuft. Oft bevor sich jemand über ein langsames Netz beschwert.
Auf Ihren Servern läuft zusätzlich ein kleiner Wächter. Er überwacht Systemdateien auf Veränderung, sucht Spuren von Schadsoftware und prüft die installierte Software gegen aktuelle Schwachstellen. Die Ergebnisse landen im selben Leitstand wie die Firewall-Alarme. Firewall, Überwachung und Reaktion kommen damit von einem Team, ohne eigenes Sicherheitspersonal und ohne eigene Software bei Ihnen. Für unsere Firewall-Kunden ist die Überwachung inklusive.
Ransomware-Wächter und DC-Watch: Angriffe auf Server früh erkennen
Zwei weitere Wächter sitzen direkt auf den Servern. Der Ransomware-Wächter beobachtet auf Windows-Servern die Datenfreigaben und Benutzerprofile. Er schlägt an, wenn in kurzer Zeit Hunderte Dateien eine neue Endung bekommen, wenn geänderte Dateien wie reiner Zufall aussehen oder wenn Windows typische Erpresser-Notizen meldet. Der Alarm geht per Nachricht aufs Handy und per Mail an unser Team und nennt Benutzer, PC und Programm. Er braucht nur wenige Megabyte Arbeitsspeicher und hängt nicht im Datenweg.
DC-Watch überwacht die Domänencontroller, also die Server, auf denen alle Benutzer, Kennwörter und Rechte liegen. Wird jemand plötzlich Domänen-Admin, werden Kennwörter abgezogen, Gruppenrichtlinien geändert oder der Virenschutz abgeschaltet, sehen wir das sofort. Dazu kommt ein Köder-Konto, das echt aussieht, aber von niemandem benutzt wird: Wer es anfasst, verrät sich. Beide Wächter zeigen die Videos oben auf dieser Seite.
Für Microsoft 365 gibt es DC-Watch 365. Wir werten alle Anmeldungen an Ihren Konten aus. Jede erfolgreiche Anmeldung von außerhalb Österreichs ist ein Treffer, bekannte Ausnahmen wie Gastkonten oder ein Mitarbeiter mit Wohnsitz in Deutschland filtern wir vorher heraus. Der betroffene Mitarbeiter bekommt eine kurze Mail mit Zeitpunkt, Land und Adresse. War er es nicht, sperren wir das Konto, beenden alle laufenden Anmeldungen, setzen das Passwort neu und prüfen, ob der Angreifer Mails gelesen, Weiterleitungen angelegt oder Geräte verbunden hat.
Segmentierung: Produktion, Büro und Gäste trennen
Viele unserer Kunden sind produzierende Betriebe. Dort hängen neben PCs auch Maschinensteuerungen, Messrechner und ältere Systeme am Netz, die sich nicht ohne Weiteres aktualisieren lassen. Solche Geräte gehören in ein eigenes Segment, das nur die Verbindungen zulässt, die für den Betrieb nötig sind. Dasselbe gilt für Kameras, Zutrittssysteme und Gebäudetechnik. Die Trennung verhindert nicht jeden Angriff, sie begrenzt aber den Schaden. Ein befallener Büro-PC erreicht dann weder die Fertigung noch das Backup.
Sicherer Fernzugriff und Standortvernetzung
Homeoffice, Außendienst und Niederlassungen brauchen Zugriff auf Firmendaten. Wir richten dafür verschlüsselte VPN-Verbindungen ein und sichern die Anmeldung mit einem zweiten Faktor ab. Die Rechte beschränken wir auf das, was die jeweilige Person tatsächlich braucht. Standorte koppeln wir dauerhaft miteinander, damit Filialen und Auslandsniederlassungen sicher auf zentrale Systeme zugreifen können. Auch die Wartungszugänge von Maschinen- und Softwarelieferanten regeln wir. Sie sind zeitlich begrenzt, nachvollziehbar und gelten nur für das betroffene System.
Netzwerksicherheit und NIS2
Für Unternehmen, die von NIS2 erfasst sind oder als Zulieferer entsprechende Nachweise bringen müssen, wird Netzwerksicherheit von der guten Praxis zur Pflicht. Gefordert sind unter anderem Zugriffskontrolle, Mehr-Faktor-Authentifizierung, der Umgang mit Schwachstellen und die Fähigkeit, Vorfälle zu erkennen und zu behandeln. Wie sich das technisch abbilden lässt, zeigen wir auf der Seite technische Umsetzung von NIS2. Ob Sie überhaupt betroffen sind, klärt der NIS2-Betroffenheitscheck.
Ein Blick auf KI-Dienste
Zur Netzwerksicherheit gehört immer öfter auch die Frage, welche Daten das Unternehmen verlassen. Wenn Mitarbeiter vertrauliche Unterlagen in frei verfügbare KI-Dienste kopieren, hilft keine Firewall-Regel allein. Dafür braucht es klare Vorgaben und freigegebene Werkzeuge. Dabei hilft unsere KI-Beratung für Unternehmen. Für den Einstieg in die Netzwerksicherheit genügt ein kurzes Gespräch. Wir kommen aus Buchkirchen oder Marchtrenk zu Ihnen und schauen uns die Situation vor Ort an.
Ihre Vorteile auf einen Blick
- Bestandsaufnahme Ihres Netzwerks mit verständlichem Ergebnis
- Firewall-Auswahl und Konfiguration passend zur Unternehmensgröße
- Netzwerksegmentierung für Büro, Produktion und Gäste
- VPN und Standortvernetzung mit Mehr-Faktor-Anmeldung
- Laufende Firmware-Updates und Überprüfung des Regelwerks
- Firewall-Überwachung aus Buchkirchen, für Firewall-Kunden inklusive
- Konfiguration jede Nacht gesichert und gegen unseren Sicherheitsstandard geprüft
- Dokumentation als Grundlage für NIS2 und Cyberversicherung
So läuft die Zusammenarbeit ab
Sicherheitscheck
Wir erfassen, welche Geräte im Netz sind, was aus dem Internet erreichbar ist und wie Firewall, WLAN und Fernzugriffe derzeit konfiguriert sind.
Maßnahmenplan
Sie bekommen eine nach Dringlichkeit gereihte Liste: was sofort geschlossen werden sollte, was mittelfristig ansteht und was bereits gut gelöst ist.
Umsetzung
Wir richten die Firewall ein oder tauschen sie, trennen die Netze und führen VPN und Mehr-Faktor-Anmeldung ein. Die Termine stimmen wir auf Ihre Betriebszeiten ab.
Test und Dokumentation
Wir prüfen, ob alle Anwendungen funktionieren und die Regeln greifen, und dokumentieren Aufbau und Zuständigkeiten.
Laufende Betreuung
Mit Updates, Monitoring und einer regelmäßigen Überprüfung des Regelwerks bleibt der Schutz aktuell.